Du 13 au 15 octobre 2026, des attaques par déni de service distribué (DDoS) ont été menées contre les ressources d’information azerbaïdjanaises.
Selon les informations fournies par l’Agence Nationale de Cybersécurité à elchi, le groupe de hacktivistes « 313 Team », opérant sur la plateforme « Telegram », a revendiqué la responsabilité des attaques. Pendant les attaques, les ressources d’information des institutions gouvernementales, des organisations médiatiques, des représentations diplomatiques azerbaïdjanaises à l’étranger et d’autres organisations ont été ciblées.
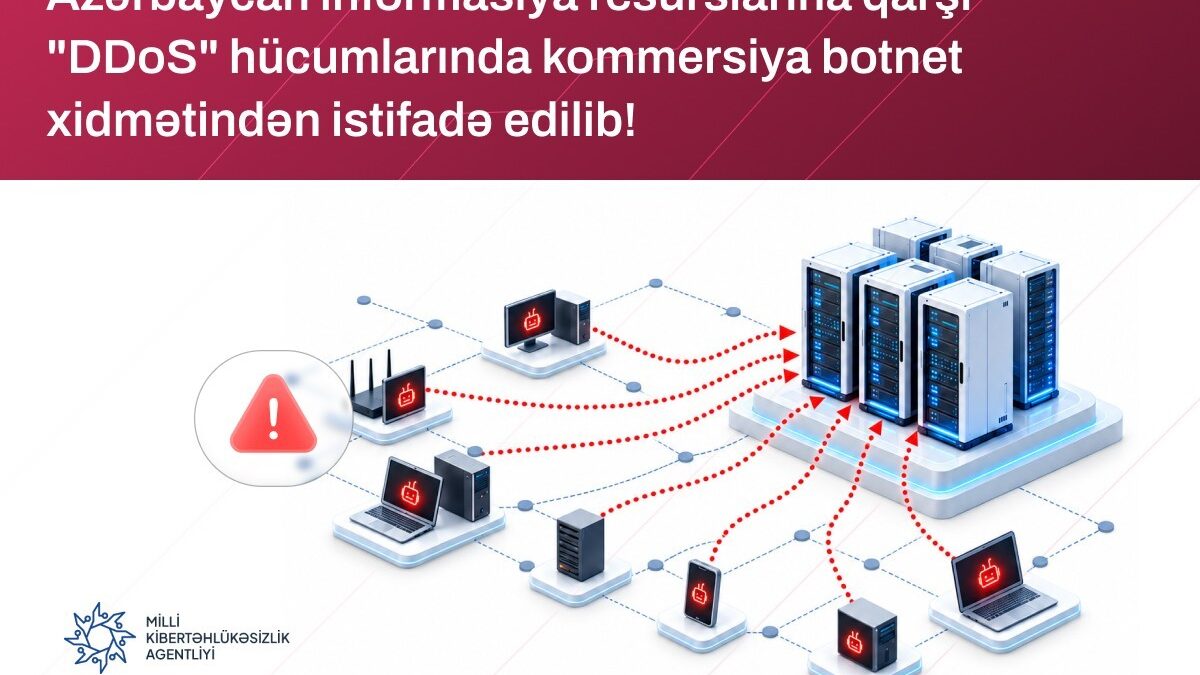
Les recherches techniques menées par le CERT national ont révélé que le service commercial DDoS appelé « Litterbox » (également connu sous le nom de « Catbox ») a été utilisé pour mener les attaques. Ce service est fourni via des canaux Telegram et les paiements sont acceptés en cryptomonnaie.
Le service permet de mener des attaques visant à perturber l’accessibilité des ressources cibles en générant un trafic intense sur divers protocoles réseau tels que GRE, ICMP, UDP et TCP.
L’utilisation de services commerciaux de botnets est l’un des facteurs qui facilitent l’organisation des attaques DDoS. Ces services élargissent les capacités techniques des attaques, créant des risques supplémentaires en matière de cybersécurité pour les ressources d’information de diverses organisations.
Au cours de l’enquête, il a également été déterminé que le service permettait de rediriger le trafic d’attaque via des bots situés dans des pays prédéfinis. Cette fonctionnalité peut réduire l’efficacité des mesures de défense basées sur l’origine géographique du trafic d’attaque.
Des mesures sont en cours pour enquêter sur des cybermenaces similaires par le CERT national, renforcer la protection des ressources d’information et réduire l’impact des incidents potentiels. Les indicateurs de compromission relatifs à la campagne d’attaque examinée ont été ajoutés à la plateforme d’échange d’informations sur les incidents (misp.cert.az) activement utilisée par l’Agence.
Il est recommandé aux organisations concernées d’accroître la résilience de leurs ressources d’information, de surveiller en permanence le trafic réseau et de renforcer les mécanismes de protection contre les attaques DDoS.